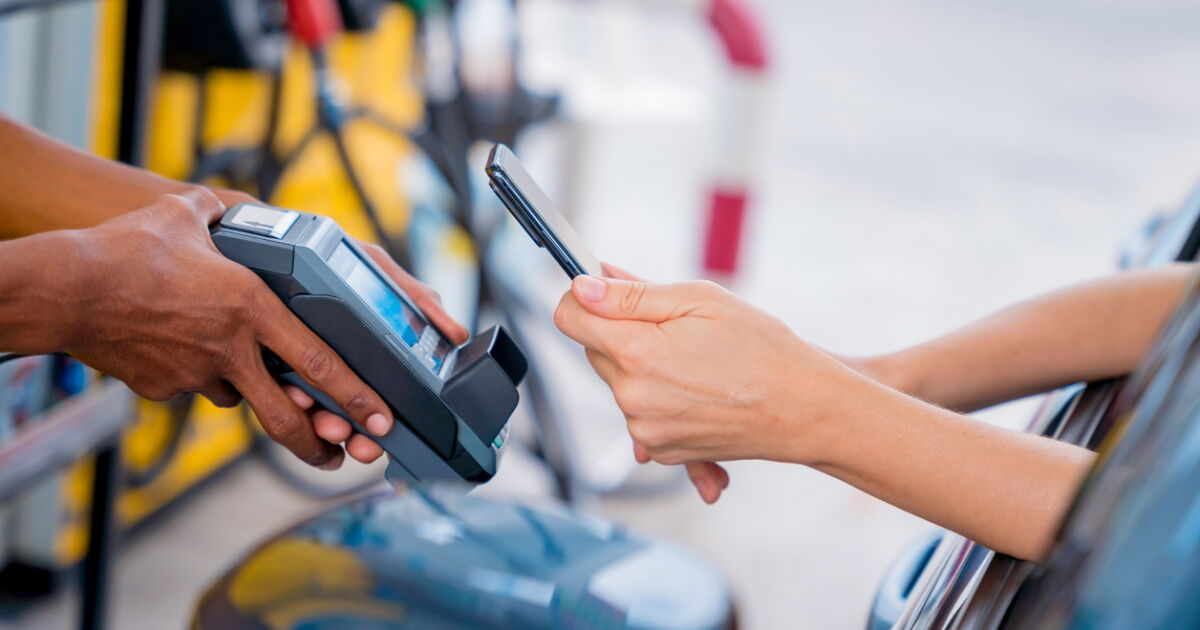
La reciente promulgación de la Ley de Economía Digital para Pagos Digitales y Electrónicos en el Diario Oficial de la Federación marca el inicio de una era donde los pagos electrónicos, como los realizados mediante códigos QR y transferencias electrónicas, ganarán terreno en México. Si bien esta legislación busca disminuir la dependencia del efectivo, también expone a los usuarios a una serie de riesgos que van desde sofisticados fraudes hasta el robo de información sensible, obligando a una mayor cautela en cada transacción cotidiana.
La Comisión Nacional para la Protección y Defensa de los Usuarios de Servicios Financieros (Condusef) ha sido una voz de alerta constante ante las diversas modalidades de fraude electrónico que ya circulan en el país. En el caso de los pagos con códigos QR, una práctica cada vez más extendida por su conveniencia, los delincuentes han encontrado un terreno fértil para operar. Una de las tácticas más comunes consiste en la sustitución de los códigos QR legítimos de los establecimientos comerciales por otros fraudulentos. Estos códigos falsos, a menudo colocados sobre los originales mediante etiquetas adhesivas, redirigen los pagos a cuentas bancarias de los delincuentes, haciendo que el consumidor crea estar pagando al comercio cuando en realidad está financiando actividades ilícitas.
Además de la sustitución física de códigos, la Condusef ha advertido sobre códigos QR diseñados para redirigir a los usuarios a páginas web apócrifas. Estos sitios falsos imitan la apariencia de plataformas legítimas y su objetivo es capturar información personal y bancaria crucial, como contraseñas, datos de tarjetas de crédito o débito, y otra información confidencial que luego es utilizada para cometer fraudes o suplantar identidades.
La Condusef, en su publicación de enero de 2025 sobre Códigos QR, detalló tres vertientes principales de este tipo de fraude: la redirección a sitios web fraudulentos, la sustitución directa de los códigos QR originales y la manipulación de códigos para inducir a los usuarios a realizar operaciones no deseadas o por montos incorrectos.
Por otro lado, las transferencias electrónicas, canalizadas a través del Sistema de Pagos Electrónicos Interbancarios (SPEI), no están exentas de peligros. Los riesgos en este ámbito se manifiestan principalmente a través de errores involuntarios en la captura de datos por parte del usuario o mediante engaños diseñados para que las propias víctimas autoricen operaciones fraudulentas. Los estafadores recurren a la creación de anuncios falsos que simulan ser de empresas reconocidas, ofreciendo productos o servicios atractivos. Al contactar a los supuestos vendedores, solicitan transferencias a cuentas que, si bien parecen pertenecer a negocios legítimos, en realidad están controladas por los defraudadores. La confianza generada por la identidad corporativa utilizada permite a los delincuentes convencer a los consumidores de realizar pagos anticipados que jamás se materializan en bienes o servicios.
Un problema recurrente, y que la Condusef recalca con frecuencia, es la captura errónea de la Clave Bancaria Estandarizada (CLABE) o del monto de la transferencia. Es fundamental comprender que, en las transferencias SPEI, el nombre del beneficiario no es un factor determinante para la ejecución de la operación. Por ello, la recomendación enfática es verificar meticulosamente todos los datos de la cuenta de destino antes de autorizar cualquier movimiento de dinero. La conservación de los comprobantes de pago se erige como una medida de seguridad indispensable, ya que estos documentos son la prueba fehaciente de la transacción y pueden ser cruciales al momento de solicitar aclaraciones ante las instituciones financieras.
A la lista de amenazas se suma el uso de software malicioso, conocido como malware, que se infiltra en los dispositivos móviles para sustraer información financiera. En una alerta conjunta emitida por la Condusef y la Asociación de Bancos de México (ABM), se destacó que estos programas pueden comprometer la seguridad de los teléfonos celulares, permitiendo a los delincuentes acceder a contraseñas, interceptar códigos de verificación de dos pasos e incluso tomar el control remoto de los equipos. Con esta información, los ciberdelincuentes pueden intentar realizar operaciones bancarias no autorizadas o manipular transferencias electrónicas a su favor.
Es importante señalar que el punto de entrada para estos fraudes no siempre se encuentra dentro de las aplicaciones bancarias. A menudo, el primer contacto con el fraude ocurre a través de enlaces maliciosos recibidos por SMS o correo electrónico, mensajes inesperados o la descarga de aplicaciones desde fuentes no oficiales. Ante este panorama, tanto la Condusef como la ABM reiteran la importancia de mantener los sistemas operativos y las aplicaciones de los dispositivos actualizados, evitar la instalación de software de procedencia dudosa y, sobre todo, nunca compartir contraseñas ni códigos de seguridad con terceros.
En el desafortunado escenario de que una transferencia electrónica no llegue a su destino o existan discrepancias entre el estado de la operación y los fondos recibidos, el Banco de México ofrece herramientas para la consulta. El Módulo de Información del SPEI permite a los usuarios rastrear el estado de una transferencia utilizando datos como la fecha, la clave de rastreo y las instituciones involucradas. Si el SPEI confirma que una transferencia ha sido liquidada, significa que el sistema procesó la operación y notificó al banco receptor. En caso de que los fondos no se reflejen en la cuenta del beneficiario, la responsabilidad recae en la institución bancaria receptora para realizar la aclaración correspondiente.
El Banco de México también subraya un punto crítico: las transferencias que han sido liquidadas y acreditadas en el sistema son, por naturaleza, irrevocables. Esto significa que, si por error se envía dinero a una cuenta equivocada, no existe garantía de que los fondos puedan ser recuperados. Por ello, la diligencia en la verificación de datos antes de confirmar la operación es primordial.
Si un usuario se encuentra ante una operación no reconocida, un pago que no se refleja correctamente o cualquier otro problema relacionado con su institución financiera, la Condusef recomienda seguir un proceso estructurado. El primer paso es presentar una reclamación formal ante el propio banco, asegurándose de obtener un número de folio o comprobante de la aclaración. Si la respuesta proporcionada por la institución bancaria no resulta satisfactoria o no resuelve el problema, los usuarios tienen la opción de acudir a la Condusef. El organismo ofrece orientación y mecanismos para presentar quejas formales, ya sea a través de su portal electrónico o mediante sus unidades de atención presencial, brindando un canal de apoyo para la resolución de conflictos financieros.
La entrada en vigor de la Ley de Economía Digital, si bien promete modernizar las transacciones financieras y reducir el uso de efectivo, también exige una mayor educación financiera y una vigilancia constante por parte de los usuarios. La conveniencia de los pagos digitales debe ir de la mano con una conciencia clara de los riesgos inherentes y la adopción de medidas de seguridad robustas para proteger el patrimonio personal frente a las crecientes amenazas del fraude electrónico.